Automatizar aprobaciones internas: de correos sueltos a circuito auditable
En este caso, el problema no era falta de herramientas. Era falta de control en estado, responsable e histórico de decisiones.
- Entrada única para cada solicitud (sin ambigüedad)
- Estados formales (no columnas)
- Responsable explícito por fase
- Auditoría completa (quién / cuándo / por qué)
Antes vs Después
Solicitud · Email · Adjuntos · Versiones · Decisiones
Contexto (por qué esto dolía)
- ¿Quién lo tiene ahora?
- Yo lo aprobé… creo
- No encuentro el último adjunto
- Nadie vio este email
- Esto era urgente pero se quedó en un hilo
Antes: cómo funcionaba la aprobación
- Solicitudes por email sin identificador claro
- Seguimiento manual (persecución) y recordatorios a mano
- Responsables implícitos según quién leyera el correo
- Versiones distintas de la misma solicitud
- Decisiones sin registro sólido
- Imposible reconstruir el porqué semanas después
Después: qué cambió
- Entrada única registrada para cada solicitud
- Estado visible para Operaciones sin perseguir
- Responsable explícito por fase
La pieza clave: bajo control = estados + responsables + evidencia
- Estados mínimos pero reales
- Responsables por fase con ownership explícito
- Reglas y excepciones operativas
- Evidencias y auditoría para decidir y defender
Estados · Responsables · Reglas y excepciones · Evidencias y auditoría
Excepciones
Excepciones definidas (recordatorio / escalado)
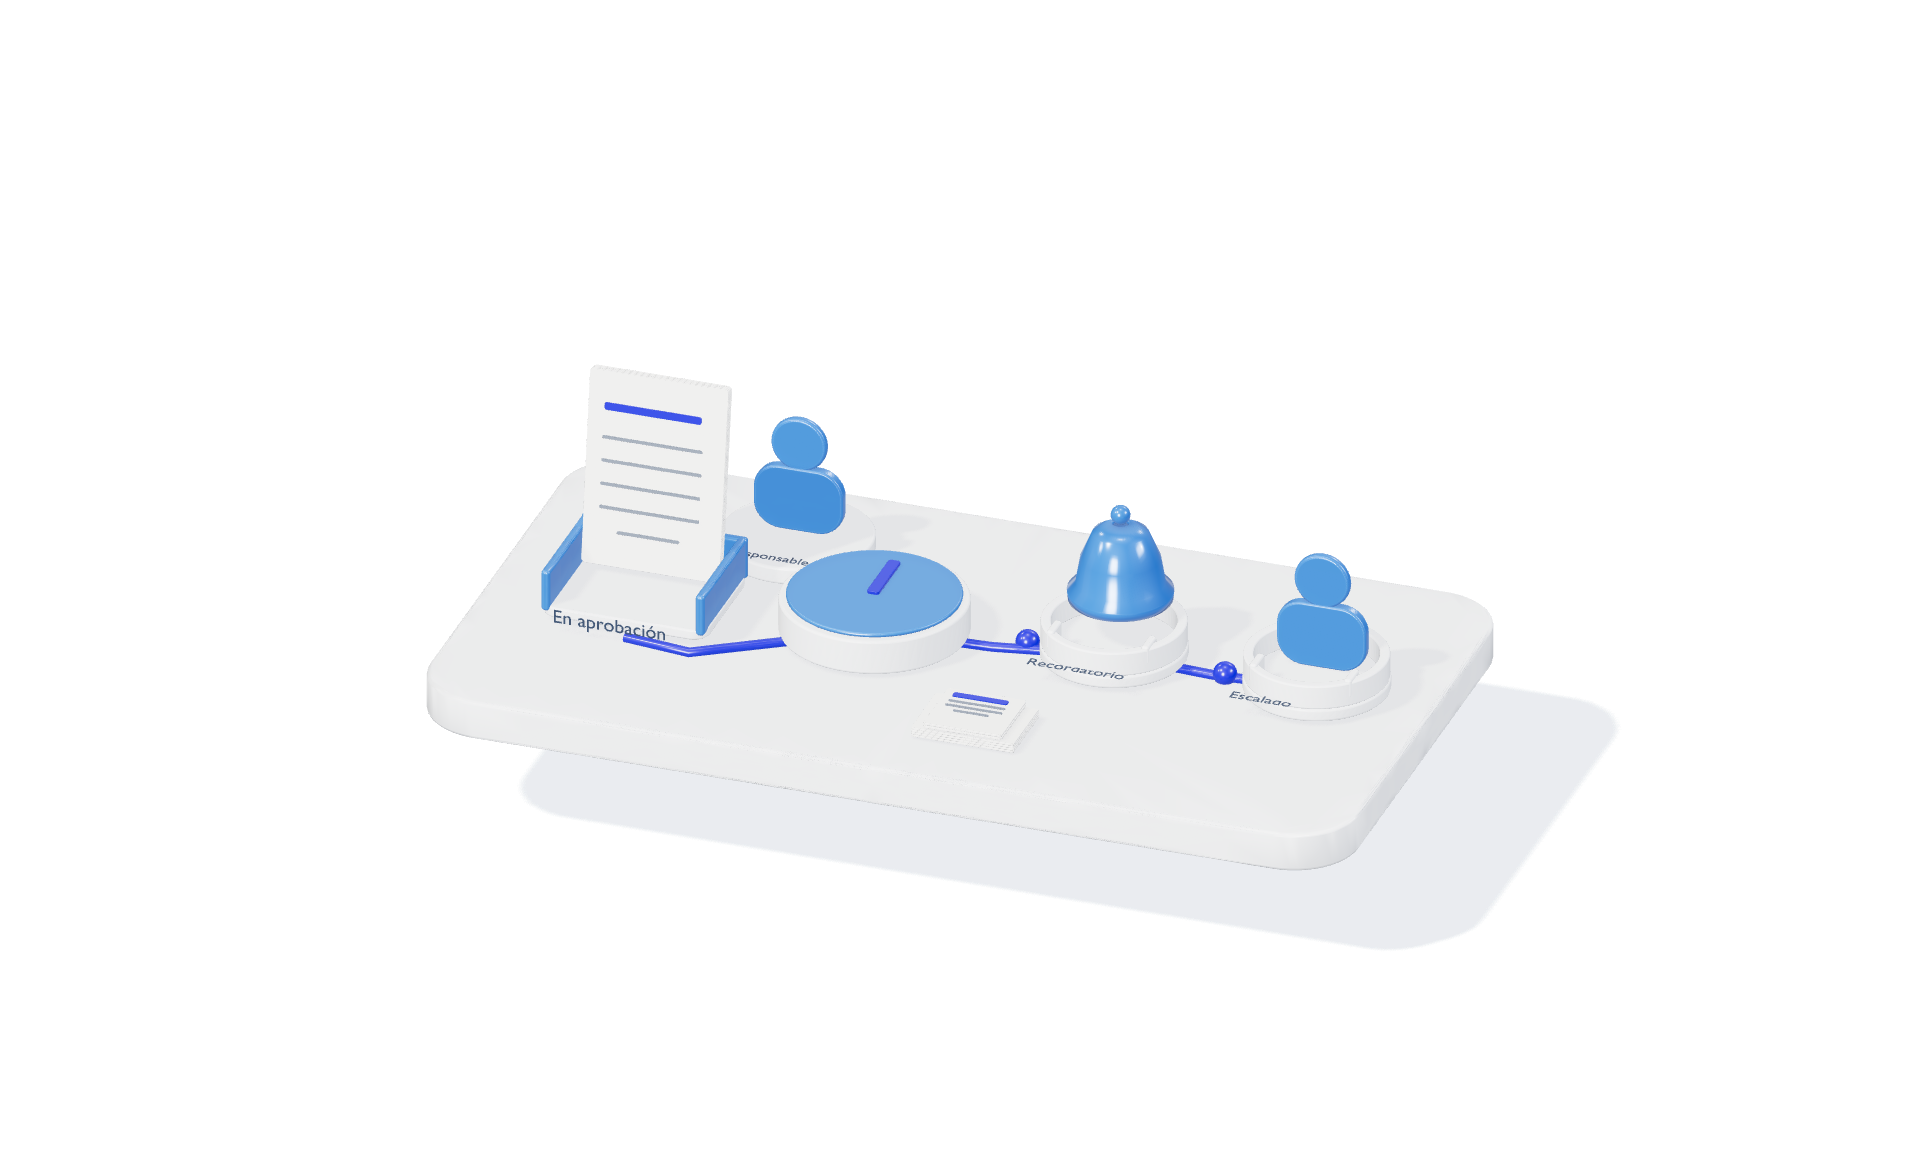
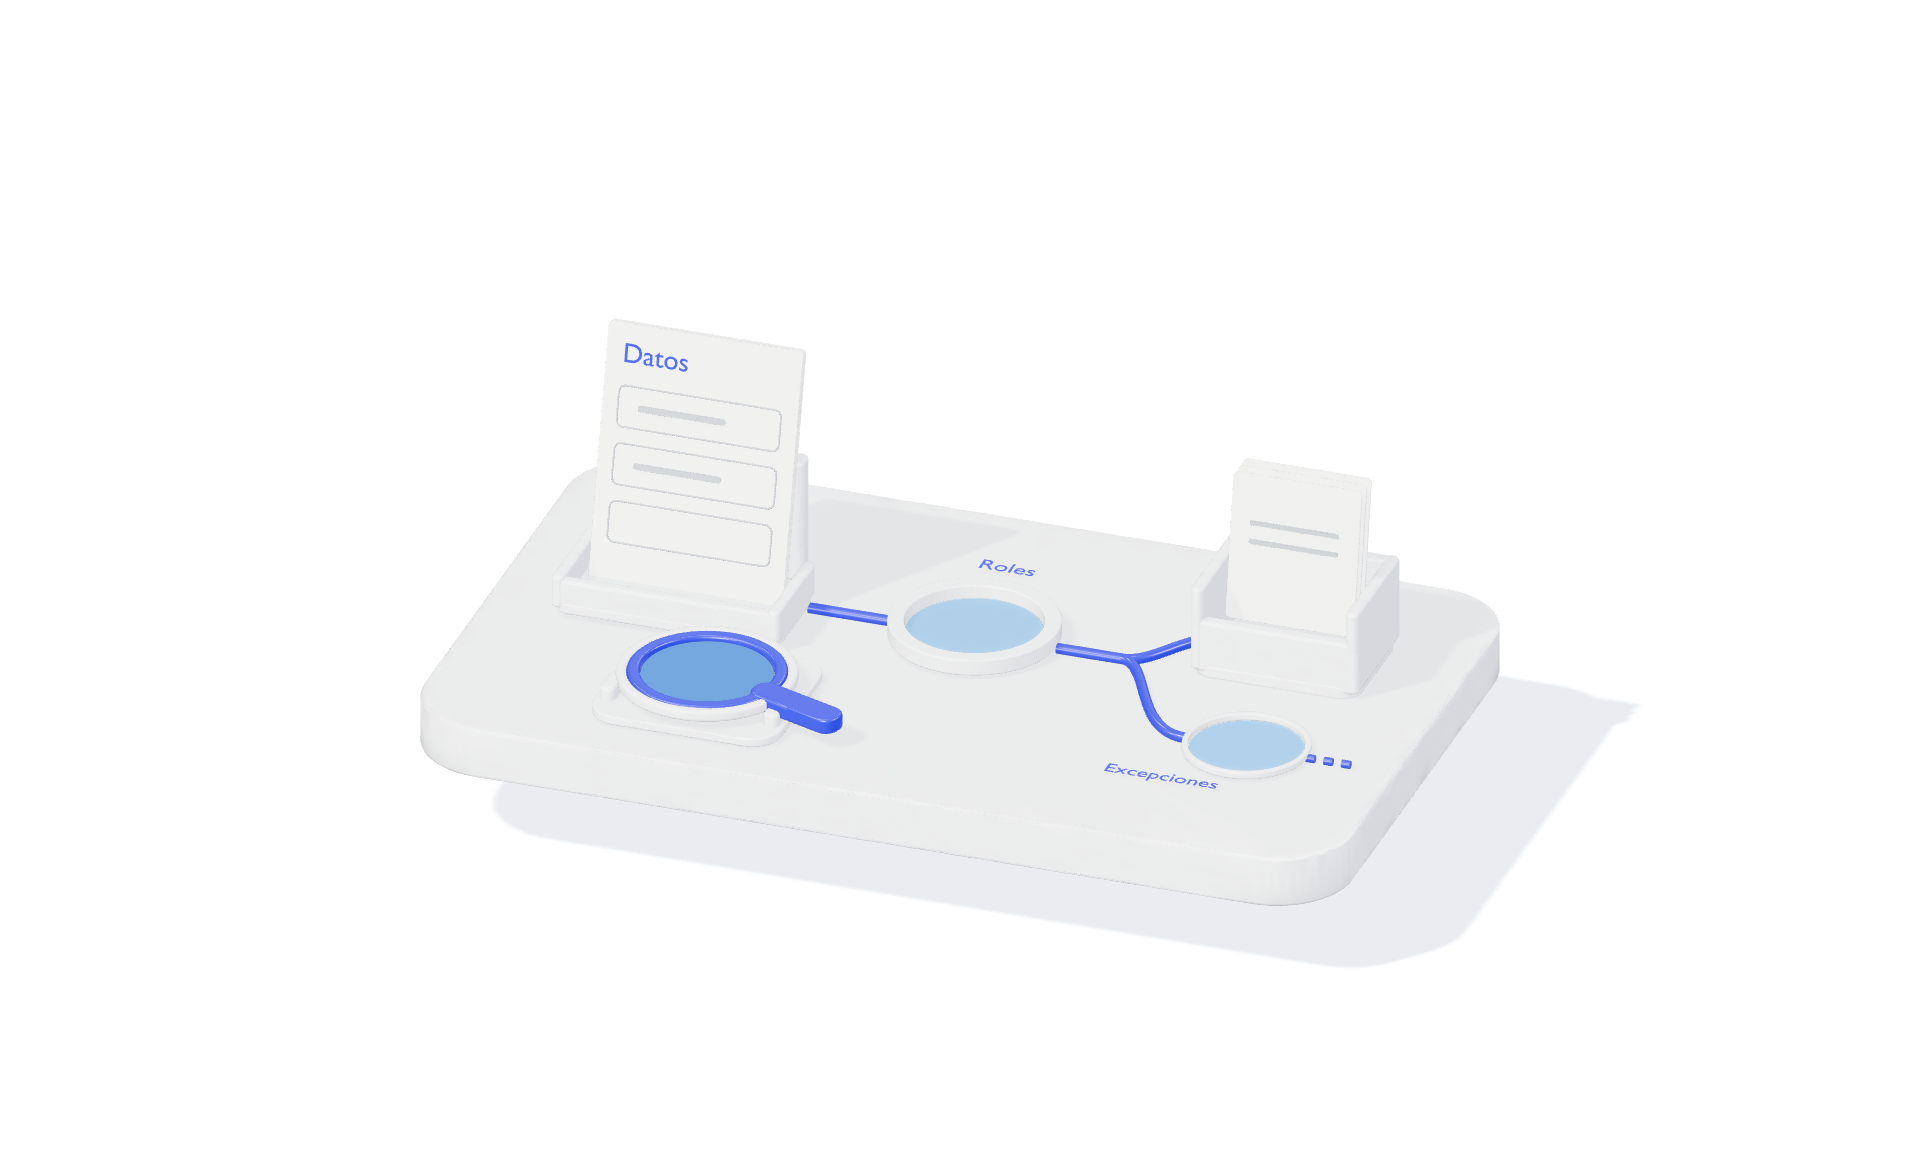
Método CORTE.App por fases · 01 / 05
C — Control (baseline y riesgos)
Primero se fija el estándar de control. La automatización entra después, cuando entrada, estados, responsables y excepciones ya tienen forma operativa.
Estado · Responsable · Excepciones · Histórico
Mapa AS-IS, fricciones y riesgos de datos/roles/excepciones.
Mapa AS-IS y riesgos
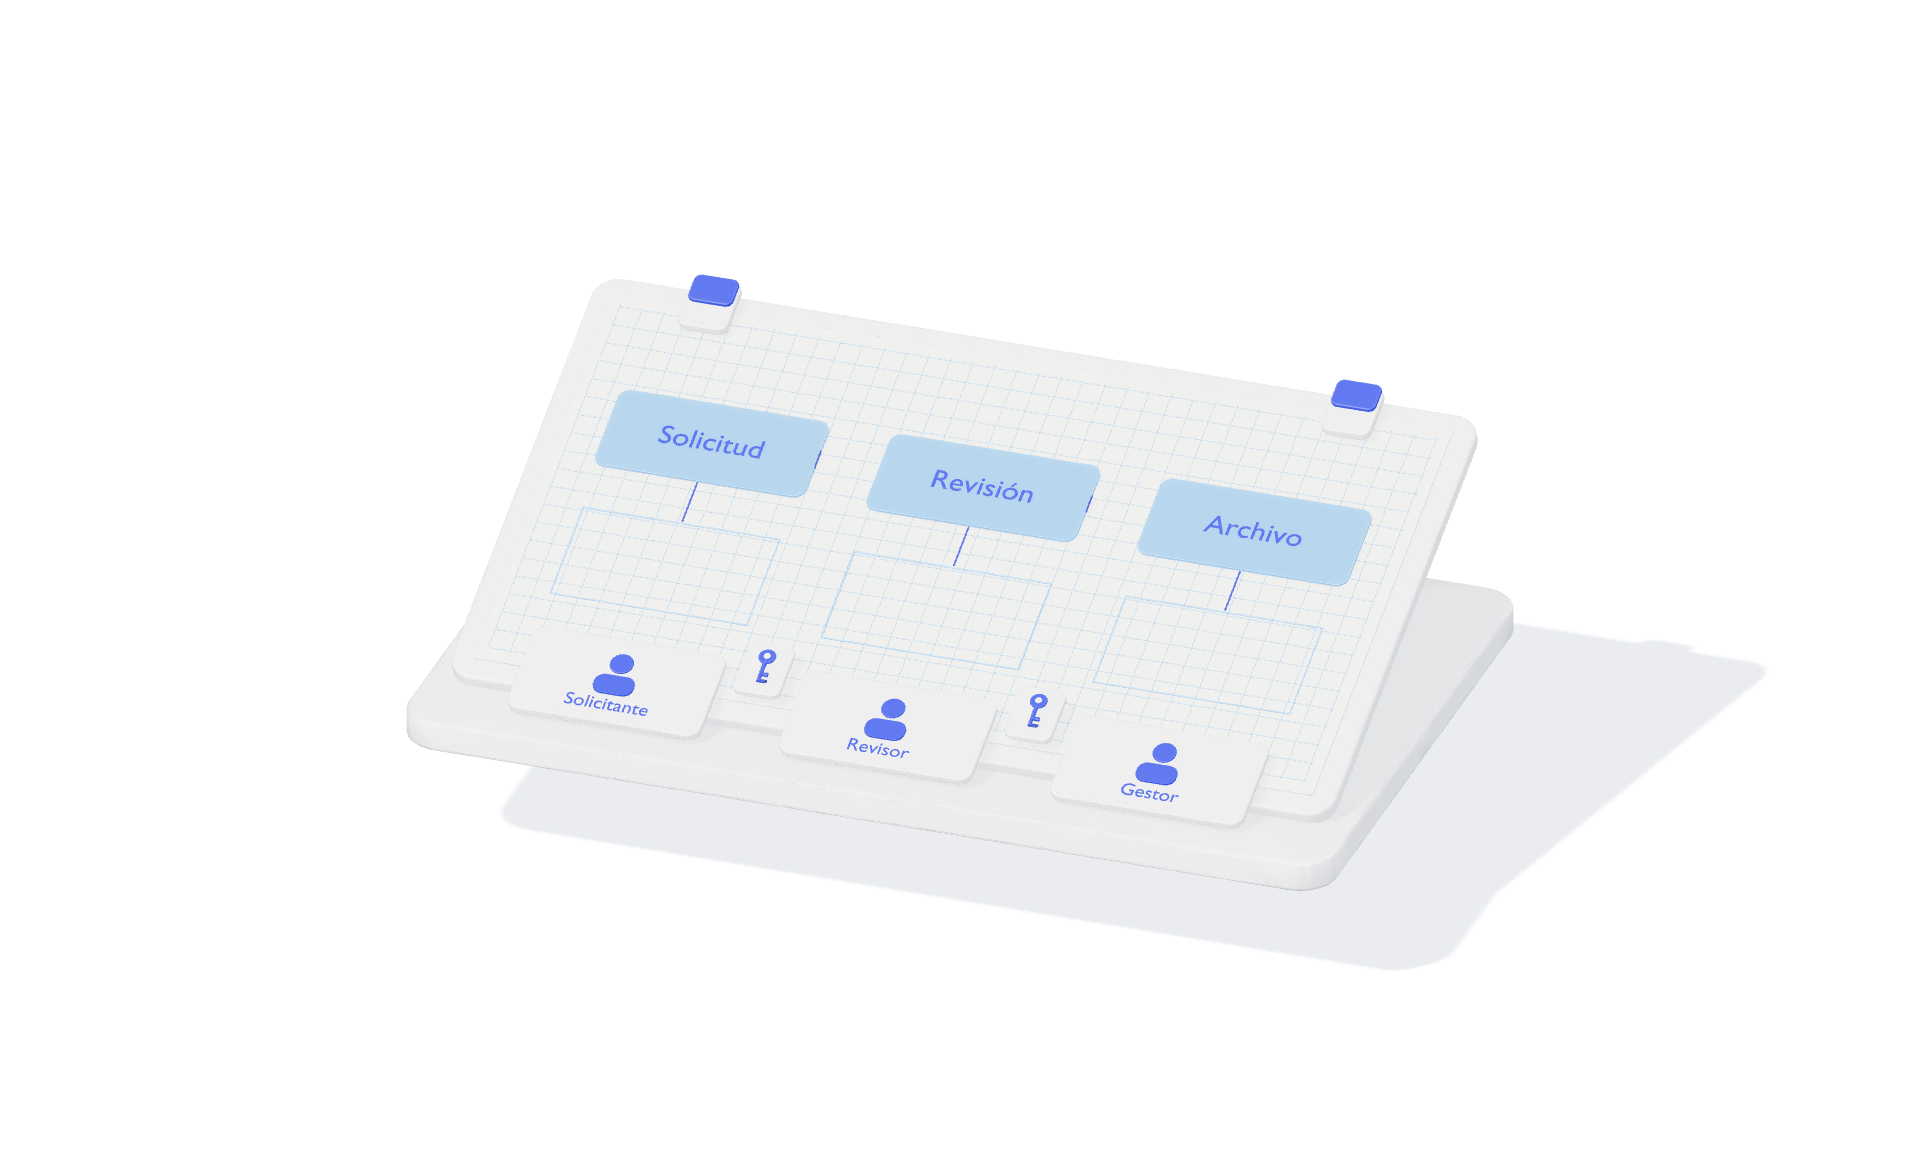
Método CORTE.App por fases · 02 / 05
O — Orden (estados, responsables, reglas)
Diseño del circuito listo para implementar con ownership claro.
Estados y ownership
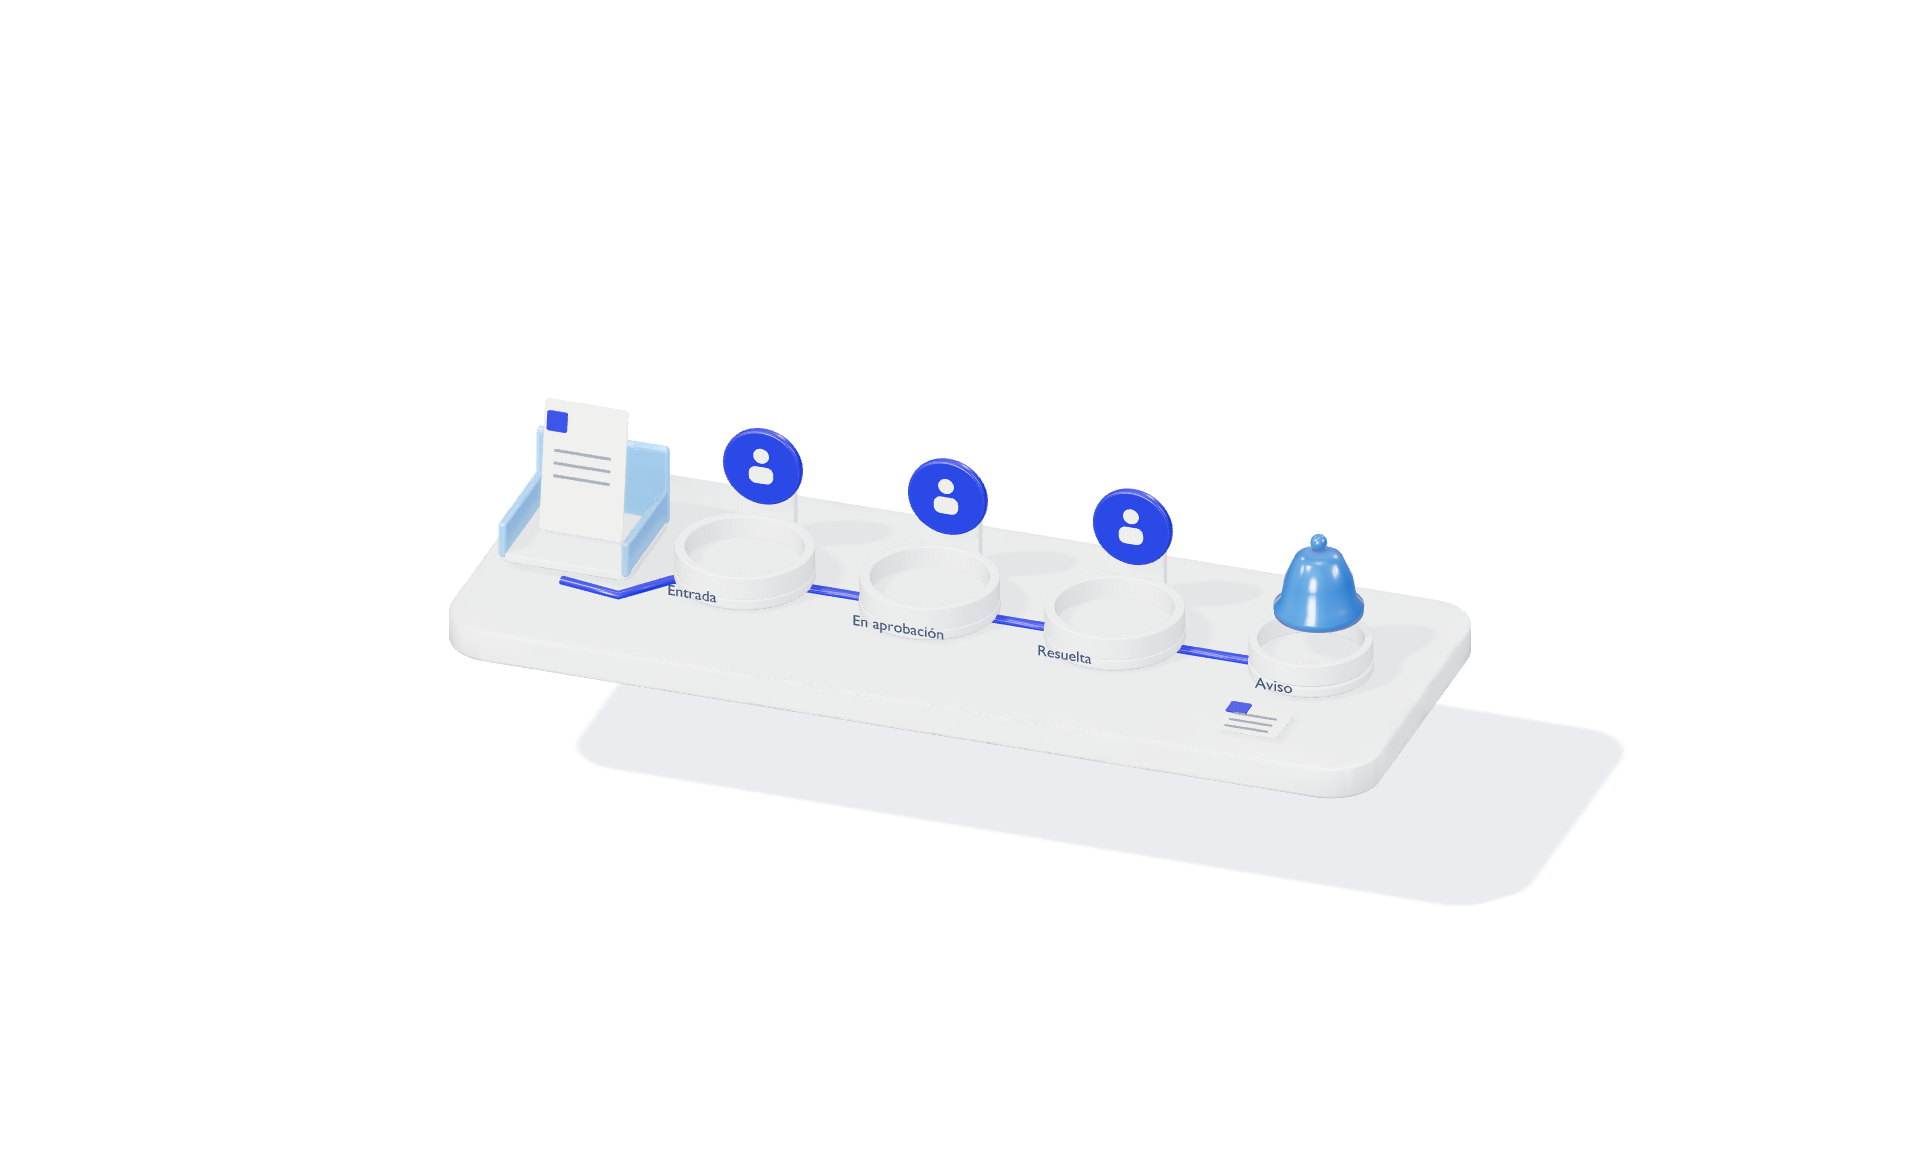
Método CORTE.App por fases · 03 / 05
R — Resultado (quick win)
Entrada única + estados + responsables + notificaciones básicas.
Circuito mínimo
Método CORTE.App por fases · 04 / 05
T — Trazabilidad (audit-ready)
Histórico de decisiones, evidencias y control de cambios.
Histórico auditable
Histórico auditable con usuario, fecha y motivo
Método CORTE.App por fases · 05 / 05
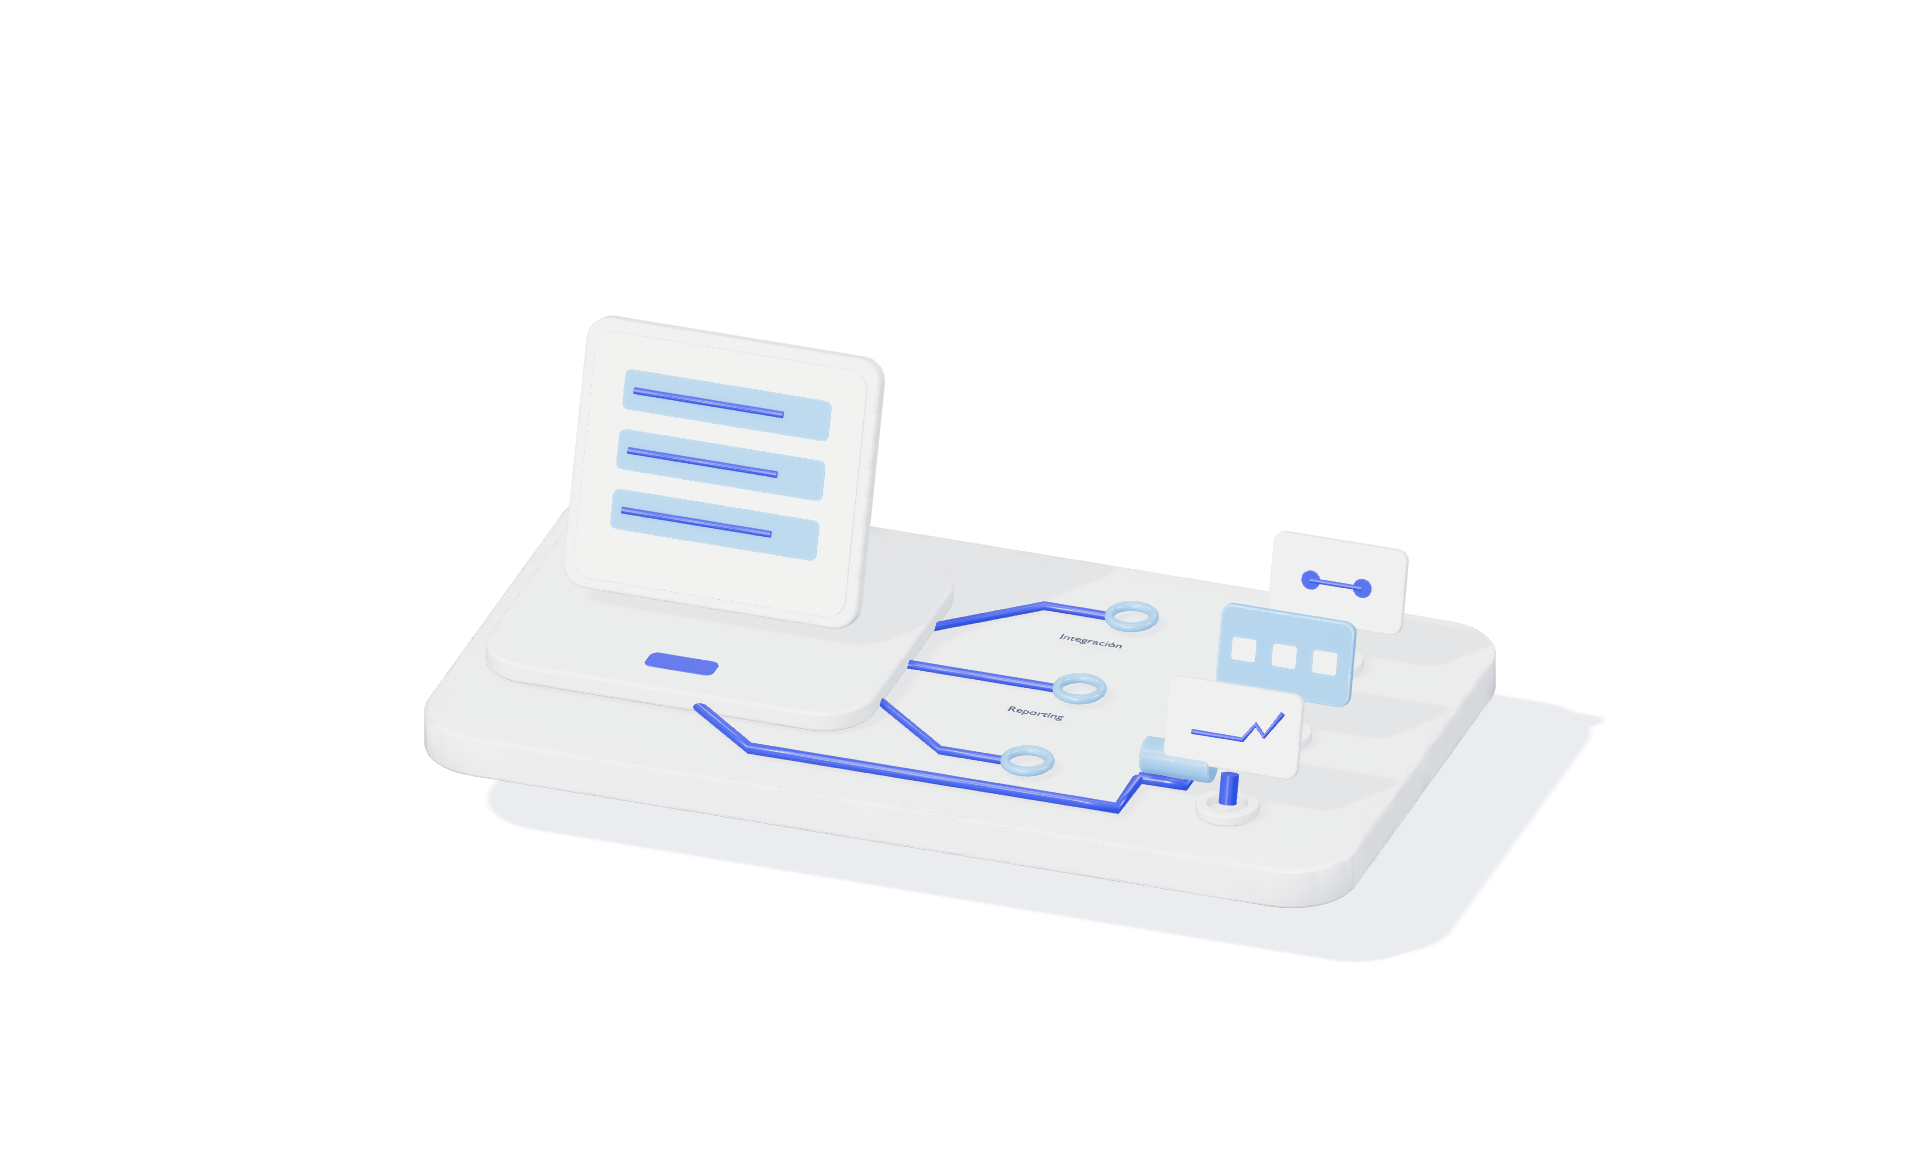
E — Evolución (escala con criterio)
Reporting e integraciones solo cuando la base ya aguanta.
Reporting e integraciones
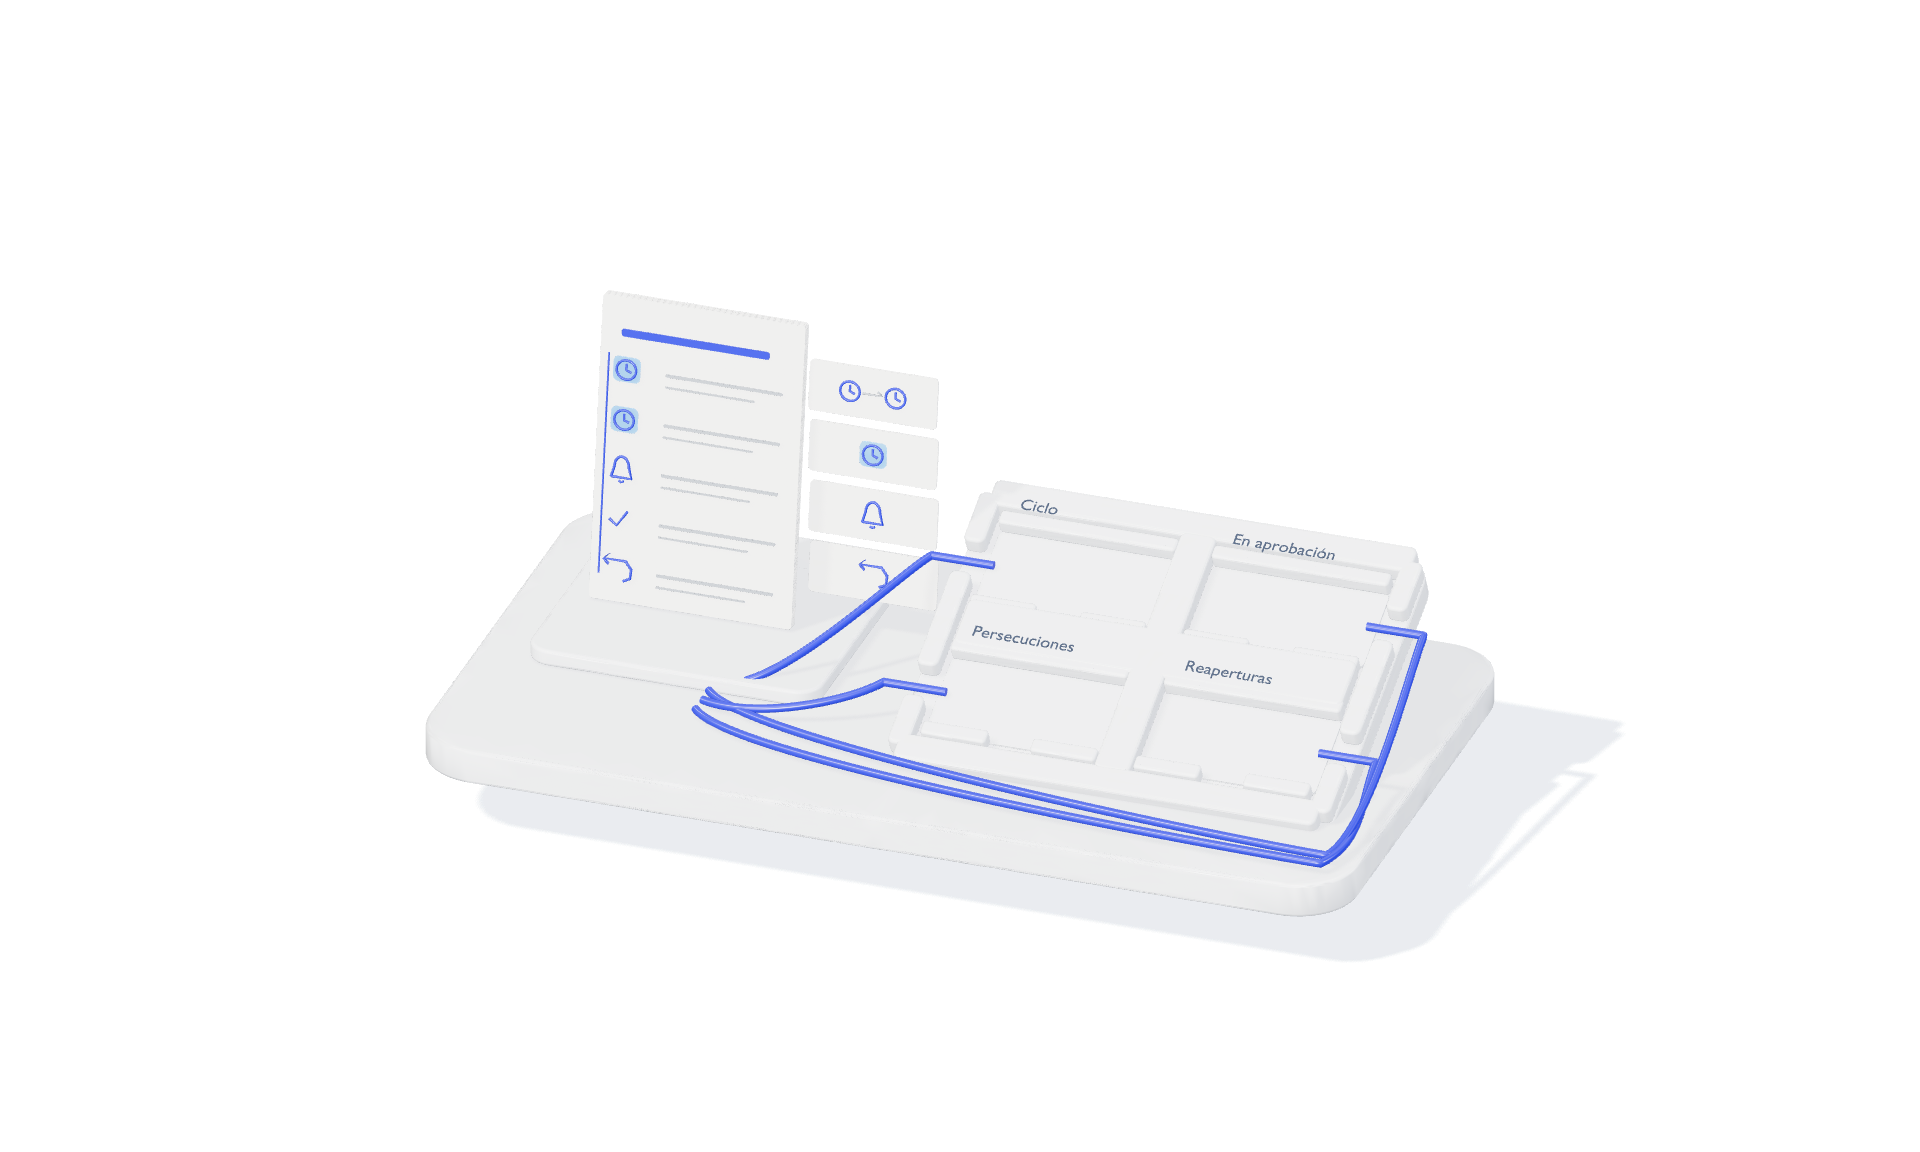
KPIs (baseline → objetivo)
- Tiempo de ciclo (lead time)
- Tiempo en En aprobación
- Número de persecuciones por solicitud
- Porcentaje de solicitudes reabiertas o corregidas
No se publican cifras sin evidencia. Se fijan baseline y objetivos en diagnóstico o Workshop ROI.
Resultados y evidencia
Qué permite decidir ahora (sin reuniones extra)
Estados · Responsables · Evidencias
- Qué solicitudes están bloqueadas y por qué
- Quién tiene la siguiente acción
- Cuánto tarda cada fase
- Qué excepciones se repiten
- Qué áreas generan más retrabajo
Preguntas frecuentes
- ¿Esto aplica solo a compras y gastos?
- No. Aparece en compras, gastos, IT, cambios operativos, validaciones y más.
- ¿Se puede empezar sin integraciones?
- Sí. Primero estados/reglas/responsables y entrada única. Integrar sin claridad amplifica el caos.
- ¿Qué necesito para arrancar un diagnóstico?
- Un ejemplo real (email/captura/Excel) y alguien que conozca el proceso.
Si te reconoces en este caso
El siguiente paso no es otra herramienta; es definir el flujo y su roadmap por fases.